

Regolamenti
Sicurezza macchine 2027: tutte le novità e le scadenze
Regolamento Macchine, Cyber Resilience Act, documenti digitali e norme tecniche: tutte le scadenze 2027 e il piano operativo per prepararsi.
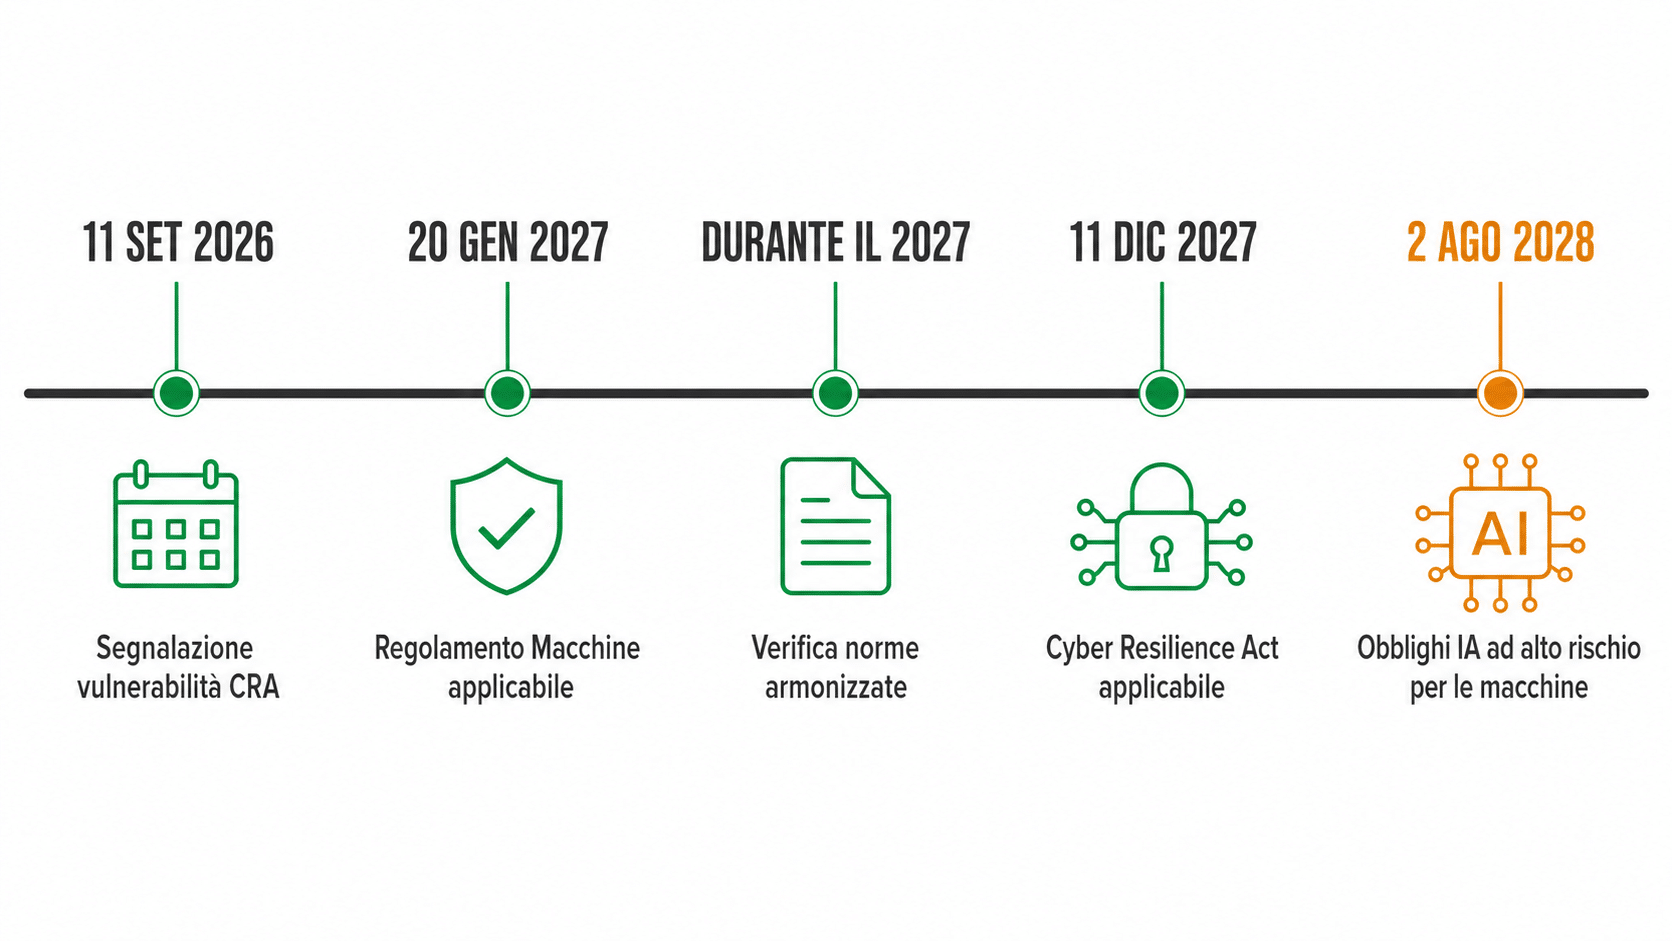
Il 2027 sarà un anno di svolta per la sicurezza delle macchine. Il 20 gennaio diventerà applicabile il Regolamento (UE) 2023/1230 e, a dicembre, entrerà pienamente in gioco anche il Cyber Resilience Act per molti prodotti con elementi digitali. Per chi progetta, costruisce, integra o modifica macchine, non sarà sufficiente cambiare il riferimento legislativo nella dichiarazione di conformità.
Negli ultimi anni abbiamo visto macchine diventare sempre più connesse, aggiornabili e dipendenti dal software. Il nuovo quadro europeo parte proprio da questa realtà: la sicurezza non riguarda più soltanto ripari, distanze e arresti di emergenza, ma anche dati, accessi remoti, versioni software, modifiche digitali e tracciabilità delle decisioni tecniche.
In sintesi
- Dal 20 gennaio 2027 il Regolamento Macchine (UE) 2023/1230 sostituirà la Direttiva 2006/42/CE.
- Cybersecurity, software di sicurezza e modifiche digitali entreranno in modo più esplicito nella valutazione dei rischi.
- Manuali e dichiarazioni potranno essere digitali, ma dovranno rispettare condizioni precise di accessibilità e conservazione.
- Dall’11 dicembre 2027 il Cyber Resilience Act si applicherà ai prodotti con elementi digitali che rientrano nel suo campo di applicazione.
- La revisione della ISO 12100 è in sviluppo: va monitorata, ma l’edizione 2010 resta oggi il riferimento pubblicato.
20 gennaio 2027: cambia il riferimento per le nuove macchine
La prima data da fissare è il 20 gennaio 2027. Da quel giorno il Regolamento (UE) 2023/1230 sarà applicabile e la Direttiva Macchine 2006/42/CE sarà abrogata. Il Regolamento sarà direttamente applicabile in tutti gli Stati membri, senza il passaggio attraverso una legge nazionale di recepimento.
Per le macchine già immesse sul mercato prima di quella data non nasce un obbligo generale di ricertificazione. Il punto critico riguarda le nuove immissioni sul mercato e le macchine sottoposte successivamente a modifiche rilevanti. Per questo è necessario stabilire in anticipo quali commesse, serie e configurazioni attraverseranno la data di passaggio.
La transizione non si risolve sostituendo una riga nei documenti. Occorre rileggere analisi dei rischi, requisiti applicabili, prove, manuale, dichiarazione UE di conformità e procedure interne. Abbiamo raccolto il percorso in una guida pratica per prepararsi al Regolamento Macchine.
Le novità che incidono davvero sulla progettazione
Cybersecurity collegata alla safety
L’Allegato III introduce requisiti specifici contro la corruzione accidentale o intenzionale di hardware, software e dati rilevanti per la sicurezza. Una connessione remota, un aggiornamento o una variazione dei parametri non devono portare la macchina in una situazione pericolosa. Il fabbricante dovrà identificare il software necessario al funzionamento sicuro e conservare evidenze utili a dimostrare la conformità.
Questo cambia il modo di costruire il fascicolo tecnico: non basta più indicare che la rete è protetta. Occorre collegare minacce, funzioni di sicurezza, misure adottate, gestione degli accessi e controllo delle versioni. La EN 50742:2025 sulla protezione contro la corruzione fornisce un riferimento tecnico specifico per le macchine.
Software e comportamento evolutivo
Il Regolamento considera espressamente software che svolge funzioni di sicurezza e componenti con comportamento totalmente o parzialmente auto-evolutivo. Quando una decisione software può incidere sulla sicurezza, la valutazione deve includere limiti, condizioni operative, dati registrati e comportamento ragionevolmente prevedibile della macchina.
Modifiche sostanziali anche digitali
Una modifica fisica o digitale effettuata dopo l’immissione sul mercato può essere sostanziale se non era prevista dal fabbricante, crea un nuovo pericolo o aumenta un rischio esistente e richiede nuove misure di protezione significative. In quel caso chi realizza la modifica può assumere gli obblighi del fabbricante.
Retrofit, revamping, incremento delle prestazioni, nuove logiche PLC, accessi remoti e integrazione di robot o linee devono quindi essere valutati prima dell’intervento. Nell’approfondimento sulla modifica sostanziale di una macchina abbiamo raccolto criteri ed esempi pratici.
Manuali digitali, ma con regole precise
Le istruzioni potranno essere fornite in formato digitale, purché siano accessibili, scaricabili, stampabili e disponibili online per la vita attesa della macchina e comunque per almeno dieci anni. Se l’utilizzatore richiede il formato cartaceo al momento dell’acquisto, il fabbricante dovrà fornirlo gratuitamente entro un mese. Per le macchine destinate anche a utenti non professionali, le informazioni essenziali di sicurezza dovranno accompagnare il prodotto in formato cartaceo.
Procedure di conformità e macchine ad alto rischio
L’Allegato I distingue le categorie soggette a procedure più rigorose. Per i prodotti della Parte A non è sufficiente il controllo interno della produzione: è richiesto l’intervento di un organismo notificato o un sistema di garanzia qualità conforme ai moduli previsti. Per la Parte B l’uso del controllo interno dipende anche dalla copertura completa offerta dalle norme armonizzate applicabili.
11 dicembre 2027: il Cyber Resilience Act entra a regime
Il secondo passaggio decisivo arriverà l’11 dicembre 2027, quando diventerà applicabile il Cyber Resilience Act, Regolamento (UE) 2024/2847. Il CRA riguarda i prodotti con elementi digitali che rientrano nel suo campo di applicazione e può quindi interessare anche macchine, componenti e software connessi.
Le due discipline non si sostituiscono. Una macchina con elementi digitali può dover dimostrare sia la conformità al Regolamento Macchine sia quella al CRA. La valutazione dovrà coprire sicurezza del prodotto, gestione delle vulnerabilità, aggiornamenti, periodo di supporto e informazioni fornite all’utilizzatore. Gli obblighi di segnalazione delle vulnerabilità sfruttate e degli incidenti gravi previsti dall’articolo 14 del CRA sono già applicabili dall’11 settembre 2026.
Per orientarsi tra campo di applicazione, scadenze e rapporto con il Regolamento Macchine è disponibile la nostra FAQ tecnica sul Cyber Resilience Act.
Norme tecniche: cosa monitorare nel 2027
Il cambio legislativo richiederà attenzione anche alle norme armonizzate. Nel fascicolo non dovrà essere copiata automaticamente la vecchia lista usata per la Direttiva: andrà verificata la citazione della norma nella Gazzetta ufficiale dell’Unione europea rispetto al nuovo Regolamento e ai requisiti effettivamente coperti.
Nel frattempo è in sviluppo la revisione della ISO 12100. L’edizione 2010 resta attualmente pubblicata e confermata, mentre il nuovo progetto dovrà completare il proprio iter prima di diventare il riferimento definitivo. Il 2027 sarà quindi un anno nel quale monitorare sia le nuove pubblicazioni sia il loro recepimento europeo, evitando di confondere un progetto di norma con una norma già applicabile.
Anche standard già aggiornati, come EN ISO 13849-1:2023 ed EN ISO 13855:2024, vanno letti nel contesto corretto: edizione disponibile, eventuale recepimento nazionale, citazione europea e coerenza con la macchina reale.
Come prepararsi senza rincorrere le scadenze
Il lavoro più efficace parte dalla gamma di prodotti, non dal singolo modello di documento. Conviene individuare quali macchine saranno immesse sul mercato dopo il 20 gennaio 2027, quali contengono software o connessioni, quali rientrano nell’Allegato I e quali dipendono da fornitori esterni per funzioni safety-related.

- Mappare la gamma e le date previste di immissione sul mercato.
- Eseguire una gap analysis tra Allegato I della Direttiva e Allegato III del Regolamento.
- Valutare software e cybersecurity insieme alle funzioni di sicurezza.
- Aggiornare la documentazione: analisi dei rischi, manuale, dichiarazione, fascicolo e registri delle versioni.
- Verificare la procedura CE, soprattutto per le categorie dell’Allegato I.
- Conservare le evidenze di prove, decisioni progettuali, modifiche e controlli.
Il vantaggio di iniziare prima non è soltanto evitare una non conformità. È poter aggiornare prodotti e procedure con ordine, coinvolgendo progettazione, automazione, qualità, manualistica e fornitori senza interventi urgenti alla fine della commessa.
Il punto da ricordare
Il 2027 sposta il confine della sicurezza delle macchine. La parte meccanica resta fondamentale, ma dovrà convivere con software, dati, accessi, aggiornamenti e responsabilità più chiaramente distribuite lungo la filiera. Le aziende che arriveranno preparate non saranno quelle con più documenti, ma quelle capaci di collegare ogni requisito a una scelta progettuale e a un’evidenza verificabile.
Per i sistemi di intelligenza artificiale classificati ad alto rischio perché integrati in prodotti regolamentati, il testo consolidato dell’AI Act prevede oggi l’applicazione degli obblighi specifici dal 2 agosto 2028. Il 2027 resta però l’anno giusto per censire le funzioni adattive e capire quali macchine saranno coinvolte, senza attribuire alla norma una scadenza anticipata.
FAQ
Quando si applica il Regolamento Macchine (UE) 2023/1230?
Il Regolamento si applica dal 20 gennaio 2027. Da quella data sostituisce la Direttiva Macchine 2006/42/CE.
Le macchine già vendute devono essere ricertificate?
Non esiste un obbligo generale di ricertificazione delle macchine già immesse sul mercato. Devono però essere valutate eventuali modifiche sostanziali e gli altri obblighi applicabili al caso concreto.
Il manuale potrà essere fornito solo online?
Sì, nei casi previsti, ma deve essere accessibile, scaricabile, stampabile e disponibile per il periodo stabilito. Restano obblighi specifici per la copia cartacea richiesta all’acquisto e per le informazioni essenziali destinate agli utenti non professionali.
Il Cyber Resilience Act si applica a tutte le macchine?
No. Si applica ai prodotti con elementi digitali che rientrano nel suo campo di applicazione. Per macchine con software, connettività o accesso remoto serve una verifica puntuale.
Nel 2027 entrerà in vigore una nuova ISO 12100?
La revisione è in sviluppo, ma la data finale non va data per certa fino alla pubblicazione. L’edizione ISO 12100:2010 resta attualmente il riferimento pubblicato.
